
Na een zorgvuldig selectieproces kiest een organisatie voor standaardsoftware die perfect lijkt te passen. De implementatie verloopt soepel, de kosten zijn voorspelbaar en de leverancier denkt proactief mee. Maar na een paar jaar verandert de situatie geleidelijk: de prijzen stijgen, de bedrijfskritische data zit vast in een gesloten systeem en overstappen naar een andere leverancier is vrijwel onmogelijk geworden. Het resultaat is een vendor lock-in die de groeiambities van een organisatie in de weg staat. In dit artikel lees je hoe vendor lock-in ontstaat, wat de risico’s zijn en welke concrete stappen je kunt nemen om deze situatie te voorkomen.
Wat is vendor lock-in?
Vendor lock-in, ook wel leveranciersafhankelijkheid genoemd, is de situatie waarin een organisatie zo afhankelijk wordt van een specifieke softwareleverancier dat overstappen naar een alternatief product of dienst lastig, zeer kostbaar of technisch vrijwel onmogelijk is.
In de praktijk wordt vaak gedacht dat vendor lock-in uitsluitend voorkomt bij standaardsoftware. Dat is een misverstand: ook bij maatwerksoftware (custom) kun je vastlopen, namelijk als je te afhankelijk wordt van de ontwikkelpartner die de code heeft geschreven.
Een organisatie die kiest voor standaardsoftware ziet in het begin vaak voordelen: lage instapkosten, gemak van een enkel aanspreekpunt en een naadloze integratie tussen de diensten van dezelfde leverancier. Maar zodra je organisatie dieper verweven raakt met het platform, worden de nadelen zichtbaar.
Een vendor lock-in hoeft overigens niet altijd een probleem te zijn. Zolang de prijzen marktconform blijven, de service goed is en de leverancier blijft innoveren, kan de afhankelijkheid beheersbaar en acceptabel zijn. Standaardsoftware heeft een grote groep gebruikers die een stabiele inkomensstroom oplevert, wat weer zorgt voor innovatiemogelijkheden. Maar de praktijk leert dat de machtsbalans vaak in het nadeel van de afnemer verschuift naarmate de afhankelijkheid groeit.
Hoe ontstaat vendor lock-in?
Vendor lock-in ontstaat vrijwel altijd geleidelijk en vaak ongemerkt. Bij standaardsoftware (off-the-shelf) kies je voor een kant-en-klare oplossing die je deelt met duizenden andere gebruikers. De leverancier bepaalt de architectuur, de dataformaten, de integratiemogelijkheden en de roadmap. Een organisatie past zich aan de software aan, in plaats van andersom.
Bij maatwerksoftware liggen de risico’s anders, maar zijn ze niet minder reëel. Hier ontstaat afhankelijkheid wanneer de ontwikkelpartij proprietary frameworks of gesloten libraries gebruikt, de broncode niet overdraagt of de documentatie ontoereikend is. Het resultaat is hetzelfde: overstappen naar een andere partij wordt buitenproportioneel duur en complex.
In een on-premise omgeving staan je data en systemen op eigen servers, waardoor je volledige controle hebt. Bij SaaS-oplossingen is die controle beperkter: bedrijfsdata staat buiten de eigen IT-omgeving en is afhankelijk van de voorwaarden van de aanbieder. De afhankelijkheid groeit door verschillende mechanismen:
- Proprietary software en gesloten systemen: de leverancier gebruikt eigen dataformaten, protocollen of technologieën die niet compatibel zijn met andere aanbieders.
- Beperkte exportmogelijkheden: het is lastig of onmogelijk om je eigen data te exporteren naar een ander platform.
- Hoge overstapkosten: migratie vergt zoveel tijd, geld en energie dat je als organisatie liever bij de huidige leverancier blijft.
- Gebrek aan standaardisatie: zonder open standaarden ben je gebonden aan de specifieke implementatie van de leverancier.
API-afhankelijkheid: zo groeit vendor lock-in ongemerkt
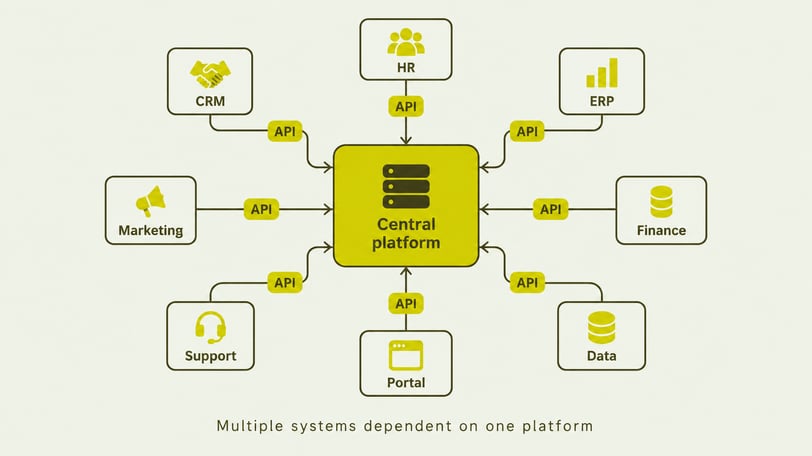
Een veelvoorkomende maar onderschatte factor bij vendor lock-in is API-afhankelijkheid. Wanneer je standaardsoftware gebruikt, bouw je koppelingen met andere systemen via de API’s (Application Programming Interfaces) van die leverancier. Die API’s zijn proprietary: ze werken volgens de specificaties van de leverancier, niet volgens een open standaard.
Elk systeem dat je koppelt via een proprietary API vergroot je afhankelijkheid. Je ontwikkelteam schrijft integratiecode die specifiek is voor dat ene platform. Wil je overstappen, dan moet al die integratiecode herschreven worden. Hoe meer koppelingen, hoe hoger de migratiekosten en hoe groter de drempel om daadwerkelijk te wisselen. In de praktijk wordt API-afhankelijkheid daarmee een van de sterkste mechanismen achter vendor lock-in.
De relatie tussen technical debt en vendor lock-in
Technical debt is de optelsom van alle workarounds, tijdelijke oplossingen en suboptimale technische keuzes die een organisatie in de loop der tijd maakt. Op korte termijn leveren die snelheid op, maar op lange termijn leiden ze tot extra kosten, risico’s en verminderde wendbaarheid. Bij standaardsoftware ontstaat technical debt bijna onvermijdelijk: je bouwt scripts en aanpassingen rondom de beperkingen van het platform, je slaat data op in het formaat van de leverancier en je ontwikkelt processen die zijn toegesneden op dat specifieke systeem.
Die technical debt versterkt de vendor lock-in en andersom. Elke workaround die je bouwt om een ontbrekende feature te compenseren, is zowel een technische schuld als een extra binding aan de leverancier. Hoe meer workarounds er zijn, hoe groter het migratierisico en hoe hoger de overstapkosten. Organisaties blijven daardoor langer bij een leverancier die eigenlijk niet meer past: een klassieke vicieuze cirkel die lastig te doorbreken is.
Vendor lock-in bij hardware: het CPU-voorbeeld
Vendor lock-in beperkt zich niet tot software. Ook op hardwareniveau kun je vastlopen, bijvoorbeeld door afhankelijkheid van een specifieke processorarchitectuur (CPU). Kies je als organisatie voor een softwareplatform dat exclusief draait op de hardware van één chipfabrikant, dan zit je ook daar vast. Een overstap naar een andere architectuur betekent dan niet alleen nieuwe hardware, maar vaak ook aanpassingen in je volledige softwarestack. Dit principe geldt ook in de wereld van cloudaanbieders: wie zijn infrastructuur volledig inricht binnen de cloudomgeving van één provider, of dat nu met standaardsoftware of met een maatwerkoplossing is, bouwt een afhankelijkheid op die verder reikt dan alleen de applicatielaag.
Open standaarden versus proprietary oplossingen
Het verschil tussen open standaarden en proprietary oplossingen is cruciaal bij het voorkomen van vendor lock-in. Open standaarden zijn publiek beschikbare specificaties die door verschillende leveranciers worden ondersteund. Denk aan REST API’s, JSON, XML, OAuth en SQL. Software die op open standaarden is gebouwd, maakt het eenvoudiger om te wisselen van leverancier zonder grote verstoringen.
Proprietary oplossingen werken daarentegen met gesloten formaten, eigen protocollen en leveranciersspecifieke technologieën. De data en functionaliteit zijn onlosmakelijk verbonden met het platform van de leverancier. Wil je migreren, dan moet je niet alleen de software vervangen, maar ook de data converteren en alle integraties opnieuw opbouwen.
De keuze voor open standaarden is daarom een van de meest effectieve manieren om vendor lock-in te voorkomen. Bij maatwerksoftware heb je de vrijheid om vanaf het begin te kiezen voor open technologieën en standaarden, waardoor je altijd de regie houdt over je eigen systemen en data.
Hoe de EU Data Act vendor lock-in aanpakt
De EU Data Act is van toepassing sinds 12 september 2025. Deze Europese verordening pakt vendor lock-in op drie fronten aan.
Ten eerste moeten aanbieders van clouddiensten (IaaS, PaaS en SaaS) klanten in staat stellen om op elk moment over te stappen naar een andere aanbieder, met een opzegtermijn van maximaal twee maanden. Vanaf 12 januari 2027 moeten overstapkosten voor clouddiensten volledig zijn afgeschaft.
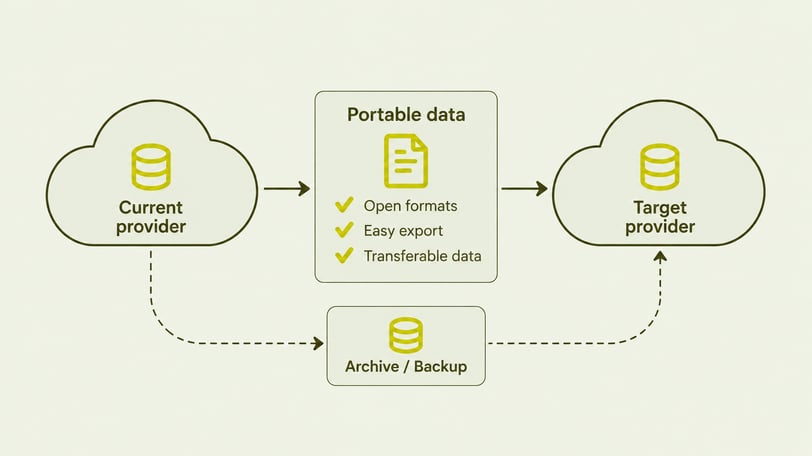
Ten tweede geeft de wet klanten het recht op dataportabiliteit: aanbieders zijn verplicht om data te laten exporteren in gestructureerde, machineleesbare formaten, zonder extra kosten. Dit geldt niet alleen voor de bestanden zelf, maar ook voor metadata en bijbehorende context.
Ten derde legt de EU Data Act technische, contractuele en organisatorische verplichtingen op om portabiliteit en interoperabiliteit tussen diensten te waarborgen. Aanbieders moeten expliciet opzegmogelijkheden opnemen in hun contracten, inclusief een duidelijke migratieprocedure. De verordening geldt ook voor niet-Europese aanbieders die EU-klanten bedienen.
De EU Data Act biedt organisaties stevige juridische bescherming tegen vendor lock-in, maar wetgeving alleen is niet genoeg: ze moeten zelf ook kritisch blijven nadenken over een onafhankelijke IT-strategie.
7 tips om vendor lock-in te voorkomen
Voorkomen is altijd beter dan genezen. Met de onderstaande tips vergroot je de kans dat je vendor lock-in voorkomt.
1. Kies voor open standaarden en gangbare ontwikkeltalen
Laat je bedrijfskritische software ontwikkelen op basis van open standaarden die door meerdere leveranciers worden ondersteund. Kies voor gangbare programmeertalen waarvoor een grote pool aan ontwikkelaars beschikbaar is. Dat maakt een eventuele overstap naar een andere leverancier aanzienlijk eenvoudiger.
2. Regel het intellectuele eigendom van je broncode
Maak heldere afspraken over de eigendom van de software. Is de broncode echt van jou, of betaal je alleen voor het gebruik ervan? Zorg ervoor dat je ontwikkelpartner geen eigen, gesloten libraries of frameworks inzet, maar kiest voor open source en vrij te gebruiken licenties. Daarmee voorkom je dat je afhankelijk wordt van technologie die alleen die ene partij beheerst.
3. Documenteer alles rondom de softwareontwikkeling
Goede documentatie vergemakkelijkt een eventuele overstap enorm. Een andere softwareontwikkelaar moet precies kunnen begrijpen hoe de software in elkaar zit, welke architectuurkeuzes er zijn gemaakt en hoe de verschillende componenten samenwerken. De software mag niet nodeloos ingewikkeld of onlogisch in elkaar zitten, want een opvolgende dienstverlener moet er wel mee uit de voeten kunnen.
4. Maak duidelijke contractuele afspraken
Leg in het contract heldere afspraken vast over ontwikkelkosten, kosten voor support en jaarlijkse updates. Voorkom onverwachte prijsstijgingen door maximale prijsverhogingen expliciet te koppelen aan een objectieve prijsindex, zoals die van het CBS. Neem ook een ‘data reversibility’-clausule op: die geeft je het recht om je gegevens op elk moment terug te halen bij de leverancier.

5. Ontwikkel een exitstrategie
Stel samen met je IT-leverancier, in goede harmonie, een exitplan op. Maak nu afspraken over overstapkosten, de procedure voor datamigratie en de ondersteuning die de leverancier biedt tijdens een eventuele transitie. Bij maatwerksoftware is eigendom van de broncode het uitgangspunt: zorg dat contractueel is vastgelegd dat de code van jou is. Overweeg daarnaast een escrow-regeling waarbij de broncode bij een onafhankelijke partij in bewaring wordt gegeven. Mocht de ontwikkelpartner failliet gaan of zijn verplichtingen niet nakomen, dan behoud je alsnog volledige toegang. Bij standaardsoftware ben je nooit eigenaar van de broncode, en dat gegeven maakt een goed doordacht exitplan extra belangrijk.
6. Voer periodiek audits uit bij je softwareleverancier
Een “right to audit” geeft je het recht om tussentijdse controles uit te voeren bij je leverancier. Plan deze controles niet alleen in bij een verslechterende relatie, maar maak er een structureel onderdeel van het leveranciersmanagement van. Zo houd je continu zicht op de kwaliteit, veiligheid en compliance van je softwareomgeving.
7. Kies voor een betrouwbare ontwikkelpartner
De belangrijkste factor is de keuze voor een partner die open standaarden, documentatie en overdraagbaarheid vanaf het begin serieus neemt. Transparantie en oog voor jouw belangen zijn belangrijk. Een betrouwbare ontwikkelpartner bouwt oplossingen met een heldere, logische architectuur en zorgt voor gedegen documentatie. Zo kan een eventuele opvolger er zonder problemen mee verder.
Vendor lock-in voorkomen met maatwerksoftware?
Bij NetRom Software vinden we het belangrijk dat organisaties grip houden op hun eigen software, code en data. Met softwareontwikkeling op maat kunnen oplossingen vanaf het begin worden opgebouwd met open standaarden, een overdraagbare architectuur en heldere documentatie. Zo verklein je de afhankelijkheid van één leverancier en behoud je de regie over je IT-landschap.
Maatwerksoftware vraagt doorgaans om een grotere initiële investering dan standaardsoftware, maar geeft je meer controle over technologiekeuzes, integraties en doorontwikkeling. Door vooraf afspraken te maken over broncode, documentatie en overdraagbaarheid blijft de software ook op lange termijn beheersbaar.
Ook bij de inzet van AI houden we rekening met die onafhankelijkheid. Onze teams werken met modulaire architecturen en open standaarden, zodat je niet onnodig afhankelijk wordt van één AI-model of aanbieder. Meer daarover lees je bij AI en machine learning.
Wil je weten hoe je vendor lock-in binnen jouw softwarelandschap kunt beperken? Neem contact met ons op voor een vrijblijvend gesprek over de mogelijkheden van maatwerksoftware.